A tecnologia criada para travar o phishing virou isca de phishing
A Microsoft alertou para uma campanha que usa a promessa de "passkeys mais seguras" como pretexto para enganar funcionários e sequestrar contas corporativas inteiras.

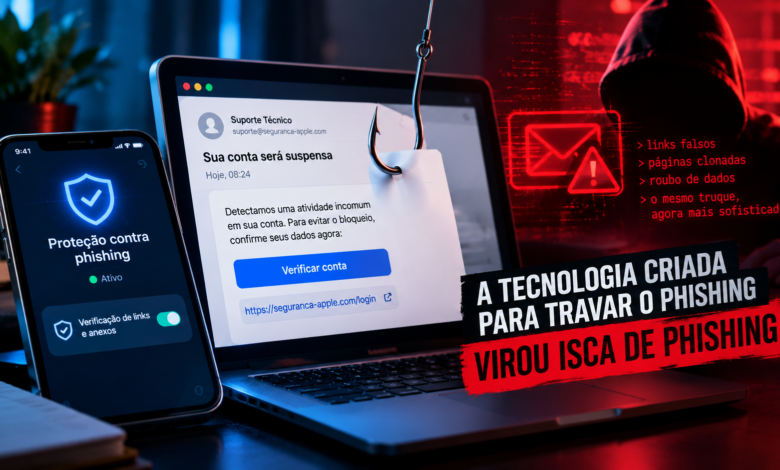
As passkeys foram criadas para resolver o problema mais antigo da segurança digital: o phishing. Em vez de uma palavra-passe que pode ser roubada, copiada ou adivinhada, o utilizador autentica-se com o próprio dispositivo — impressão digital, rosto ou PIN. Em teoria, não há nada para um atacante roubar à distância. Na prática, a Microsoft confirmou em setembro que criminosos encontraram uma forma de contornar exatamente essa confiança — não quebrando a tecnologia, mas usando-a como isco.
O que a Microsoft revelou
Em 9 de setembro, a Microsoft publicou um alerta sobre uma campanha de engenharia social ativa desde, pelo menos, maio de 2026, atribuída a grupos de extorsão ligados aos coletivos ShinyHunters e Helix. O alvo são contas corporativas do Microsoft 365, com acesso a Exchange Online, SharePoint, OneDrive e ao Microsoft Graph — ou seja, praticamente todo o ecossistema de dados de uma empresa.
Como funciona o golpe
Tudo começa com um telefonema ou mensagem ao telemóvel pessoal do funcionário, fingindo ser o serviço de apoio de TI da própria organização. O atacante cria urgência: é preciso atualizar já a configuração da passkey, do MFA ou do início de sessão único, sob pena de perder o acesso à conta. A vítima é então encaminhada para uma página que imita, com grande fidelidade, o ecrã de autenticação da Microsoft.
Os grupos por trás da campanha fazem reconhecimento extenso das organizações-alvo antes de agir, o que lhes permite construir ataques altamente personalizados — usando nomes reais de colegas, departamentos e fornecedores para parecerem legítimos.
O truque técnico Duas técnicas fazem o assalto funcionar. Na primeira, chamada adversary-in-the-middle, a página falsa intercepta a palavra-passe e o token de sessão gerados depois de o utilizador completar corretamente a autenticação multifator — ou seja, a passkey funciona, mas o atacante rouba o resultado. Na segunda, os criminosos abusam do fluxo de “autenticação por código de dispositivo”, convencendo a vítima a introduzir um código que na realidade autoriza a sessão do próprio atacante. Uma vez lá dentro, adicionam os seus próprios métodos de autenticação para manter o acesso mesmo depois de a vítima mudar a palavra-passe.
Por que o momento não é coincidência
A campanha ganhou força justamente quando a própria Microsoft está a tornar as passkeys o método de autenticação predefinido no Entra ID desde 1 de setembro de 2026, substituindo gradualmente SMS e chamadas de voz. Isso significa que pedidos legítimos para “configurar a sua passkey” estão a tornar-se comuns nas caixas de entrada corporativas — o que torna o pedido falso quase indistinguível do verdadeiro.
Como se proteger
Desconfie de urgência. Nenhum pedido genuíno de TI exige que uma configuração de segurança seja alterada “imediatamente” por telefone ou SMS. Confirme por canal oficial. Em caso de dúvida, contacte o suporte de TI através do número ou sistema interno já conhecido — nunca pelo contacto fornecido na própria mensagem suspeita. Nunca aprove um código de dispositivo que não pediu. Se um ecrã pede para introduzir um código gerado noutro lugar, pare — é exatamente esse o mecanismo explorado no golpe. Reveja os métodos de autenticação ativos na sua conta com regularidade e remova qualquer um que não reconheça.
O episódio não é motivo para abandonar as passkeys — continuam a ser, de longe, mais seguras do que palavras-passe tradicionais. É antes um lembrete de que nenhuma tecnologia elimina sozinha o elo mais explorado em qualquer ataque: a confiança humana.